Auditoría local-first
Tu teléfono, auditado
en tu teléfono.
Priverlo revisa la seguridad de tu propio Android y de tu red de casa, y te lo cuenta en un informe que se entiende. Todo se queda en el dispositivo: nada viaja a un servidor, ni siquiera para saber quién eres.
● 100% local · ● Sin cuenta · ● Sin telemetría
▲ Requiere Android 10 o superior (API 29) · gratis para uso personal
⚠️ Si la descarga se queda al 100% y no termina: abre el fichero desde Descargas del navegador y, si no está completo, prueba con otro navegador o descárgalo desde la página del proyecto.
Datos de la última publicación en version.json.
SHA-256 más abajo. Al abrirla por primera vez, la app te pedirá
aceptar los avisos legales y guarda esa fecha en tu dispositivo.
Cómo funciona
Ejecuta la comprobación
Un toque: revisa el estado del teléfono, los permisos peligrosos de tus apps y tu red WiFi. Tú autorizas cada consulta, y cada herramienta dice qué va a mirar.
Lee el resultado
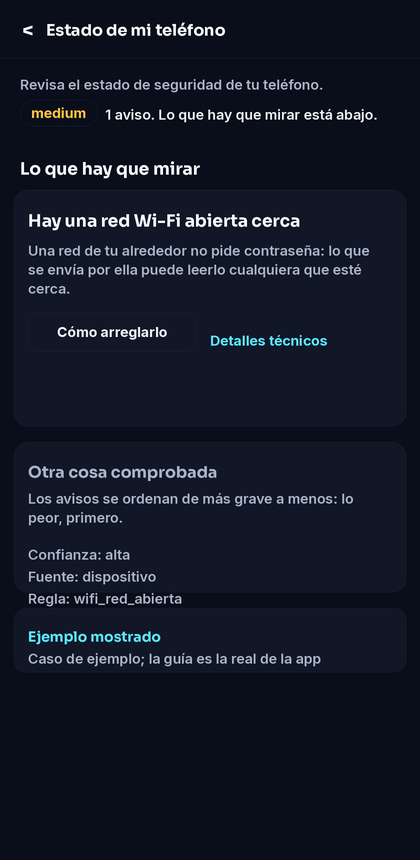
Te lo cuenta en lenguaje llano, con la gravedad ordenada de más grave a menos y con la evidencia técnica plegada para quien la quiera ver (confianza, fuente y fecha de cada dato).
Arréglalo
Cada hallazgo trae «Cómo arreglarlo»: qué tocar, dónde está el ajuste en tu marca de teléfono y qué pasa si lo quitas. Y puedes volver a comprobar que quedó resuelto.
Las 7 herramientas locales
Estado de mi teléfono
Root, cifrado, bloqueo de pantalla, parche de seguridad, opciones de desarrollo, depuración USB y fuentes desconocidas.
Privacidad de tus apps
Qué permisos peligrosos tienen tus apps instaladas, cuáles son administradoras y cuáles usan accesibilidad.
Redes WiFi
Nombre, dirección física, canal, potencia y seguridad de las redes cercanas; te avisa de las abiertas o con WEP.
Puertos abiertos
Qué servicios exponen los equipos de tu red local, con espera configurable.
Inventario de mi red
Qué dispositivos están conectados a tu WiFi, incluidos los que no se anuncian.
Búsqueda de usuario
Comprueba si un nombre de usuario aparece en redes sociales públicas, sin binarios externos.
Subdominios
Enumera subdominios de un dominio propio para saber qué expones a internet.
Por qué «local-first»
- Tus datos no salen del teléfono. Auditorías, hallazgos, líneas base y ajustes viven en la base local del dispositivo, y las copias de seguridad de Android están desactivadas en la app: ni nube ni transferencia a otro móvil.
- Sin cuenta y sin nube. No hay registro, ni servidor propio, ni identificadores. La app funciona entera sin internet.
- Dos excepciones, y las decides tú: el copiloto (opcional, con tu
clave de modelo) y la comprobación diaria de versión, que solo lee este
version.jsonpara avisarte de que hay una nueva.
Por que puedes confiar
- Sin telemetria. La app no manda nada a ningun servidor: no hay analitica, ni cuentas, ni llamadas de red que no pidas tu.
- Sin cuenta. No hay registro ni identificadores: se instala y se usa.
- Codigo auditable. El codigo es publico bajo AGPL-3.0-or-later: puedes leerlo y compilarlo tu mismo.
- Verificable. Cada entrega publica su sha256 y el certificado de firma, para que compruebes que el APK que instalas es el que se publico.
El informe de privacidad (el diferenciador)
Además del checkup, Priverlo genera un informe por aplicación con puntuación y con la guía de revocación de cada permiso: qué quitar, dónde está el ajuste en tu marca de teléfono y qué pasa si lo quitas. Cada hallazgo lleva su explicación en lenguaje llano, su evidencia técnica y la traza de dónde salió el dato (confianza, fuente y fecha): si algo no se puede comprobar, la app lo dice en vez de inventarlo.
La app en tu bolsillo
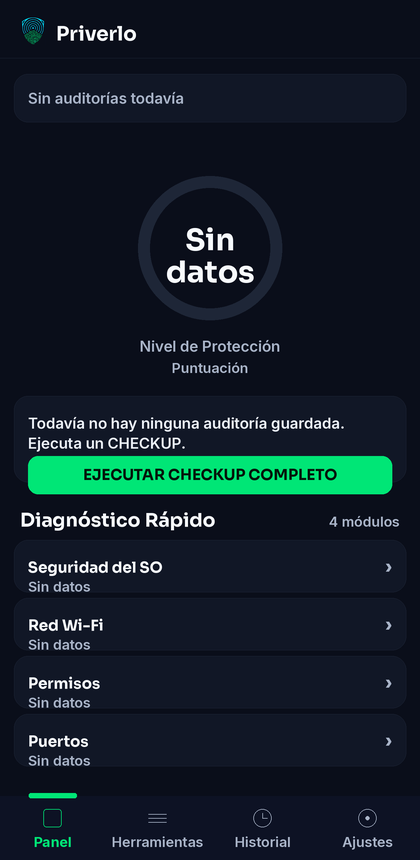
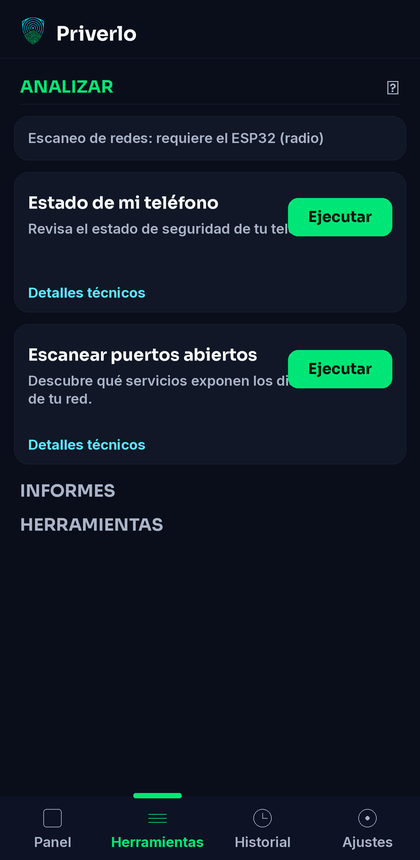
Pantallas recreadas con HTML y CSS a partir de la app real: los mismos colores, la misma tipografía y los mismos textos (se pueden leer en el catálogo del código). El panel se muestra en su estado de primer arranque y el resultado con un caso de ejemplo, para no publicar los datos de ningún teléfono real.
- Consulta version.json para ver las novedades.
Instalación directa, y a propósito
Priverlo no está en Google Play ni en otras tiendas de apps. No es un olvido: es una decisión, y tiene que ver con lo que la app necesita para hacer bien su trabajo.
Las tiendas limitan lo que una auditoría necesita
Auditar el teléfono exige ver los paquetes instalados, leer los ajustes de seguridad y listar el WiFi
(Android obliga a tener ubicación para eso). Las políticas de las tiendas restringen esas capacidades, y
preferimos no pedir de más ni disimular permisos: usamos <queries> en vez
de QUERY_ALL_PACKAGES, y lo declaramos.
Tú verificas lo que instalas
La descarga es directa y comprobable: publicamos el SHA-256 del APK y el
certificado de firma, que es el mismo en cada versión (así las actualizaciones entran como
actualización real, conservando tus datos). Puedes mirar el código del binario que ejecutas antes de
abrirlo.
Sin cuenta y sin servicios de tienda
No hay registro, ni Google Play Services de por medio, ni identificadores de publicidad. La app no le cuenta a nadie qué haces con ella: no hay tercero al que reportar.
Compruébalo en Integridad de esta entrega: ahí están el hash del APK y el certificado para que compares tu descarga.
Requisitos
- Android 10 o superior (API 29 o más). En versiones anteriores el APK no se instala.
- Unos 56 MB de espacio para el APK (el AAB firmado ronda los 52 MB).
- Sin cuenta y sin registro: no hay nada que crear. La primera vez solo pide aceptar el aviso ético, y esa fecha se guarda en tu teléfono.
- Permisos opcionales: la ubicación se pide solo porque Android la exige para listar las redes WiFi, y puedes denegarla: la auditoría del teléfono funciona igual.
Cómo instalar
Descarga el APK
Desde la última publicación:
el fichero que empieza por priverlo- y termina en .apk.
Permite instalar apps de origen desconocido
Android lo pedirá al abrirlo: es una app distribuida fuera de tienda. Se concede para esta instalación y se puede retirar después.
Abre el APK y comprueba la huella
Verifica el SHA-256 antes o después de instalar: el valor está en
Integridad de esta entrega, donde está el comando exacto con el nombre del
fichero de la versión publicada (se lee de version.json, así no se queda viejo). Si coincide,
el binario es el que publicamos.
El código es público y auditable: codeberg.org/Mate0-c/phantom-audit. Es gratis para uso personal; su licencia es software libre (AGPL-3.0).
Qué no hace
- No tiene telemetría, ni cuentas, ni envía datos tuyos a ningún servidor.
- No incluye funciones de ataque (desautenticación, evil twin…): esas viven en el firmware de un accesorio aparte que no se distribuye aquí.
- No audita dispositivos ajenos: está pensada para tus equipos y tu red, o para lo que tengas permiso escrito.
Permisos y para qué
| Permiso | Para qué |
|---|---|
ACCESS_FINE_LOCATION | Android exige ubicación para poder listar las redes WiFi. La app no usa tu posición. |
ACCESS_WIFI_STATE | Leer el estado del WiFi y sus redes. |
ACCESS_NETWORK_STATE | Saber si hay conexión (para avisar, no para enviar nada). |
INTERNET | Solo el copiloto y la comprobación de versión, si tú los usas. |
No se pide QUERY_ALL_PACKAGES: la app ve los paquetes con <queries>.
Integridad de esta entrega
| Fichero | — |
|---|---|
| SHA-256 (APK) | — |
| SHA-256 (AAB) | — |
| Certificado | SHA-256 ba3c3c9bf1d8943c7a43e215f02dc320985284ed8480b4e6cdd30d4fb18646da |
| Compilado desde | ver version.json |
Verificado en CI en cada publicación (firma, etiqueta, permisos, avisos legales y sin copias de seguridad).
Comprueba tu descarga: sha256sum priverlo.apk debe dar el mismo valor.
Avisos legales
- Aviso ético de uso — audita solo tus dispositivos y tu red, o aquello para lo que tengas permiso escrito.
- Licencia de uso (AGPL-3.0-or-later) — AGPL-3.0-or-later: uso personal gratuito, uso comercial no permitido; el software se entrega «tal cual».
- Avisos de terceros — licencias de las dependencias.
- Tipografías Sora e Inter: SIL Open Font License 1.1 (Sora · Inter).